
O que é o ransomware?
O ransomware é um tipo de malware que encripta dados e ficheiros, deixando os seus proprietários sem acesso a eles. O ataque pode afetar um único dispositivo, mas também propagar-se por toda a rede e encriptar um volume de dados ainda maior.
Em casos de ransomware e ficheiros encriptados, o atendimento é da Bot Forensics: veja a recuperação de ransomware da Bot Forensics.
A particularidade do ransomware é que os criminosos atacam computadores e outros dispositivos e exigem um «resgate» para devolver o acesso aos dados, normalmente em bitcoins ou noutras criptomoedas, em transações muito difíceis de rastrear.
Em inglês, ransom significa «resgate», e o sufixo ware é usado em palavras como malware e spyware para designar programas. Assim, ransomware é um programa malicioso que exige aos utilizadores um pagamento para lhes devolver o acesso aos dados.
Infelizmente, os dados do portal Statista mostram que o número anual de ataques de ransomware em todo o mundo é muito elevado:
- 2014: 3,2 milhões
- 2015: 3,8 milhões
- 2016: 638 milhões
- 2017: 184 milhões
- 2018: 204,24 milhões
- 2019: 187,9 milhões
- 2020: 304 milhões
Há, no entanto, uma informação importante: o FBI desaconselha o pagamento do resgate em casos de ransomware. Pagar não garante que o acesso aos dados seja restabelecido e, além disso, encoraja os criminosos a procurar mais vítimas e incentiva outros a seguir a mesma prática ilegal.
Por isso, o ideal é procurar a ajuda de especialistas, como a Bot, que tem mais de duas décadas de experiência em recuperação de dados e pode propor a solução mais adequada para recuperar os ficheiros afetados pelo ransomware.
Qual é o objetivo do ransomware?
Tal como num sequestro, o objetivo do ransomware é tornar as vítimas reféns dos criminosos. Isso tem um grande peso psicológico, ainda para mais porque não há qualquer certeza de que o acesso aos dados venha a ser restabelecido.
Os dados confidenciais têm um valor muito elevado: podem incluir informações sensíveis sobre os clientes de uma empresa, dados bancários, folhas de cálculo financeiras e muito mais, o que coloca as vítimas numa posição muito frágil.
O choque de se deparar com um ataque de ransomware, somado a essa carga emocional, aumenta a probabilidade de as vítimas pagarem o que lhes é exigido. E, como a transação é difícil de rastrear, torna-se complicado descobrir quem está por trás do ataque.
Em geral, os criminosos não estão tão interessados nos dados em si: limitam-se a impedir que as pessoas e as empresas lhes acedam, para conseguirem receber o resgate.
Como surgiu o ransomware?
O primeiro ataque de ransomware conhecido foi o «AIDS Trojan», escrito pelo biólogo evolucionista Joseph Popp em 1989. Foi distribuído em cerca de 20 mil disquetes, com o nome «AIDS Information Introductory Diskette», aos participantes de uma conferência da OMS sobre a SIDA.
Também conhecido como AIDS Info Disk ou PC Cyborg Trojan, substituía o ficheiro AUTOEXEC.BAT do PC. A partir daí, o malware contava o número de vezes que o computador arrancava e, ao fim de 90 arranques, escondia as pastas e encriptava os nomes de todos os ficheiros da unidade C:, deixando o sistema inutilizável.
Depois do 90.º arranque, aparecia no ecrã do computador a seguinte mensagem:
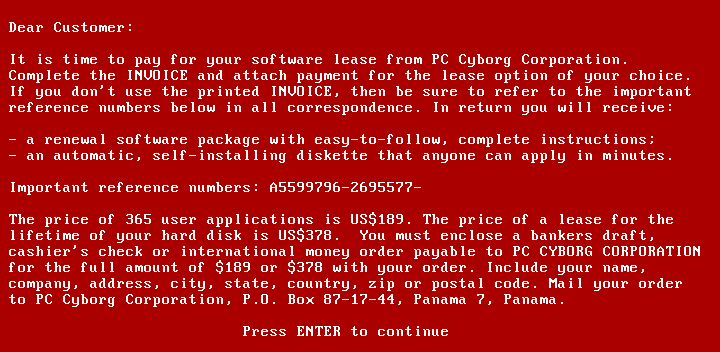
Fonte: https://upload.wikimedia.org/wikipedia/commons/e/ec/AIDS_DOS_Trojan.png
Para 365 arranques do seu próprio disco, a vítima tinha de pagar 189 dólares, enquanto uma «licença vitalícia» custava 378 dólares. Por curiosidade: tendo como referência janeiro de 1989, estes montantes teriam o mesmo poder de compra que 410,48 e 820,97 dólares, respetivamente, em fevereiro de 2021.
O conceito de ransomware foi evoluindo e tornou-se muito mais perigoso com a massificação da internet; com o aparecimento das criptomoedas, tornou-se também mais difícil seguir o rasto dos criminosos.
Como funciona a infeção por ransomware?
O processo pode ser dividido em três passos. A ideia de encriptar ficheiros para extorquir as vítimas foi concebida e demonstrada por Adam L. Young e Moti Yung, da Universidade de Columbia, e apresentada no Simpósio de Segurança e Privacidade do IEEE, em 1996.
Chamado extorsão criptoviral, o conceito foi inspirado no «facehugger» (o «abraçador de caras») do filme Alien, de 1979, e consiste no seguinte protocolo entre o criminoso e a vítima:
- [criminoso → vítima] O criminoso gera um par de chaves, coloca a chave pública no malware e liberta-o.
- [vítima → criminoso] Para executar a extorsão, o malware gera uma chave simétrica aleatória e encripta com ela os dados da vítima. Depois, encripta essa chave simétrica com a chave pública do criminoso (a chamada encriptação híbrida), o que resulta num pequeno texto cifrado assimétrico e nos dados da vítima cifrados com a chave simétrica. A chave simétrica e os dados originais são apagados para impedir a recuperação, e a vítima recebe uma mensagem com o texto cifrado assimétrico e as instruções para pagar o resgate. A vítima envia ao criminoso esse texto cifrado e o pagamento.
- [criminoso → vítima] O criminoso recebe o pagamento, decifra o texto cifrado assimétrico com a sua chave privada e envia à vítima a chave simétrica, com a qual ela pode desencriptar os dados. Aí termina o ataque.
Esta complexidade mostra como o sequestro de dados por ransomware é um ataque bem pensado. Com a Bot, terá todo o apoio técnico para tentar recuperar o acesso aos seus dados da forma mais segura e económica possível.
Quais são as formas mais comuns de distribuição de ransomware?
Os dados do portal Statista dão uma boa resposta a esta pergunta, ao mostrar os principais métodos e vulnerabilidades de cibersegurança que levam a infeções por ransomware:
- E-mails de phishing ou spam: 54%
- Más práticas ou falta de cuidado dos utilizadores: 27%
- Falta de formação em cibersegurança: 26%
- Palavras-passe fracas ou falhas no controlo de acessos: 21%
- Acesso RDP (Remote Desktop Protocol) aberto: 20%
- Clickbait («iscos» para conseguir cliques): 17%
- Sites ou anúncios maliciosos: 14%
- Credenciais de utilizador perdidas ou roubadas: 10%
- Falta de orçamento para soluções de segurança informática: 8%
- Falta de apoio da administração à adoção de soluções de segurança: 8%
Quais são os tipos de ransomware?
Existem, basicamente, dois tipos de ransomware:
Crypto ransomware
Também conhecido como «Data Locker», este ransomware encripta os ficheiros guardados num computador ou num dispositivo móvel para extorquir dinheiro à vítima. A encriptação «baralha» o conteúdo dos ficheiros e torna-os ilegíveis.
O crypto ransomware explora falhas e fragilidades dos computadores e dispositivos e procura dados sem cópia de segurança. É um malware astuto, porque encripta todos os dados valiosos antes de se revelar à vítima.
Normalmente, não bloqueia todo o computador ou dispositivo, por isso as vítimas continuam a conseguir aceder às áreas que não foram encriptadas.
Locker ransomware
Já o locker ransomware bloqueia por completo o computador ou o dispositivo móvel, e a vítima é intimada a pagar um resgate para o desbloquear.
Em geral, o sistema bloqueado só permite um acesso muito limitado: algumas teclas podem deixar de responder ou o rato pode deixar de funcionar, o que pressiona a vítima a ceder ao que o criminoso exige.
O locker ransomware não costuma propagar-se por toda a rede nem atacar os ficheiros. Por isso, com o apoio de uma empresa especializada como a Bot, aumentam bastante as hipóteses de encontrar e remover o malware sem pagar o resgate.
Lista de ransomware: quais são os mais conhecidos?
Um estudo da Kaspersky Lab com utilizadores cujos computadores foram atacados por crypto ransomware em 2020 mostrou quais foram as variantes mais frequentes. As que estão assinaladas com (*) são deteções genéricas, em que não foi possível identificar a família exata do ransomware.
- WannaCry / Trojan-Ransom.Win32.Wanna: 16,56%
- Trojan-Ransom.Win32.Phny(*): 11,56%
- Trojan-Ransom.Win32.Gen(*): 11,37%
- Stop / Trojan-Ransom.Win32.Stop: 7,76%
- Trojan-Ransom.Win32.Encoder(*): 6,66%
- Trojan-Ransom.Win32.Generic(*): 4,77%
- Trojan-Ransom.Win32.Crypren(*): 4,07%
- PolyRansom/VirLock / Virus.Win32.PolyRansom: 2,54%
- Crysis/Dharma / Trojan-Ransom.Win32.Crysis: 2,21%
- Trojan-Ransom.Win32.Crypmod(*): 1,83%
Além destes dados, reunimos uma lista de ransomware com algumas das variantes mais comuns:
- Bad Rabbit: variante que atacou empresas na Rússia e na Europa de Leste e se espalhou através de uma falsa atualização do Adobe Flash em sites comprometidos. Depois de infetar uma máquina, exigia às vítimas o pagamento de 0,05 bitcoin.
- Cerber: dirigido aos utilizadores do Microsoft 365 na nuvem, afetou milhões de utilizadores através de uma campanha de phishing bem elaborada.
- CryptoLocker: um dos ransomware mais conhecidos, foi ele que deu notoriedade a este tipo de malware. A rede de bots que o distribuía foi desmantelada em maio de 2014, mas os criminosos já tinham extorquido cerca de 3 milhões de dólares às vítimas. A abordagem do CryptoLocker foi copiada por outros ransomware, embora sem ligação direta ao original.
- CryptoWall: ganhou notoriedade depois da queda do CryptoLocker. Distribuído por spam ou por kits de exploits, surgiu no início de 2014 e teve muitos nomes e versões, como CryptoWall 2.0, CryptoWall 3.0, CryptoBit e CryptoDefense.
- Crysis: encripta ficheiros em discos fixos, unidades amovíveis e unidades de rede com um algoritmo robusto. Costuma espalhar-se por e-mails com anexos de extensão dupla, que disfarçam o facto de serem ficheiros executáveis.
- CTB-Locker: aqui, a estratégia é diferente. Os autores disponibilizam o ransomware a parceiros, que tratam das infeções em troca de uma parte dos lucros. Isto permite chegar a muito mais vítimas e infetá-las mais depressa.
- GoldenEye: semelhante ao Petya, é distribuído em campanhas de grande escala dirigidas a departamentos de Recursos Humanos. Quando o ficheiro é transferido e aberto, uma macro é executada e encripta os ficheiros do computador, acrescentando a cada um uma extensão aleatória de 8 caracteres. Também substitui o registo de arranque principal (MBR) do disco rígido por um carregador de arranque próprio.
- Jigsaw: encripta os ficheiros e vai apagando-os progressivamente até o resgate ser pago. Ao fim da primeira hora apaga um ficheiro, e o número de ficheiros apagados aumenta a cada hora até às 72 horas, altura em que apaga todos os que restam.
- KeRanger: descoberto num cliente de BitTorrent popular, não teve uma distribuição tão grande como outras variantes, mas ficou conhecido como o primeiro ransomware totalmente funcional para o Mac OS X.
- LeChiffre: ao contrário de outros, o LeChiffre tem de ser executado manualmente no sistema comprometido. Os criminosos fazem uma análise automática das redes à procura de ambientes de trabalho remoto mal protegidos, acedem-lhes remotamente e executam o vírus à mão.
- LockerGoga: atingiu várias empresas europeias, como a Norsk Hydro, onde terá entrado através de um e-mail de phishing. O ataque provocou uma paragem informática a nível mundial e obrigou a empresa a comprar centenas de computadores novos.
- Locky: chega por e-mail, disfarçado de fatura, mas o documento aparece baralhado quando é aberto. A vítima é então instruída a ativar as macros para o conseguir ler e, quando o faz, o Locky começa a encriptar grandes volumes de dados com encriptação AES.
- Maze: descoberto em 2019, ficou conhecido por roubar e divulgar dados das vítimas, sobretudo no setor da saúde. A Xerox também teve mais de 100 GB de dados roubados.
- NotPetya: inicialmente tomado por uma variante do Petya, é considerado pelos investigadores um wiper («limpador»), cujo único objetivo é destruir os dados e não obter um resgate.
- Petya: ao contrário de outros ransomware, o Petya encripta o sistema inteiro: substitui o MBR e impede o arranque do computador.
- Ryuk: fez muitas vítimas, sobretudo ao longo de 2020, em ataques dirigidos a empresas, hospitais e municípios. Encripta ficheiros críticos e exige resgates elevados, muitas vezes de milhões.
- Spider: distribuído por e-mail na Europa, esconde-se em documentos do Word que instalam o malware no computador depois de transferidos. O documento contém várias macros maliciosas que, quando executadas, descarregam o ransomware, que começa a encriptar os dados da vítima.
- TeslaCrypt: também usa o algoritmo AES e era distribuído sobretudo pelo kit de exploits Angler, que explorava vulnerabilidades de produtos da Adobe. Depois de explorada a vulnerabilidade, o TeslaCrypt instalava-se na pasta de ficheiros temporários do Windows.
- TorrentLocker: distribuído sobretudo por campanhas de e-mail dirigidas a regiões específicas. Usa o algoritmo AES para encriptar ficheiros e, numa particularidade sua, recolhe os endereços de e-mail da lista de contactos da vítima para se propagar a outras pessoas.
- WannaCry: muito conhecido, afetou mais de 125 mil empresas em mais de 150 países. Ataca computadores com Windows através do EternalBlue, um exploit que aproveita uma vulnerabilidade do Windows.
- ZCryptor: malware que se propaga sozinho, como um worm: encripta ficheiros e infeta dispositivos de armazenamento externos para chegar a outros computadores.
Embora estes estejam entre os mais comuns, existem muitos outros tipos de ransomware, com características e formas de propagação diferentes, e surgem novas variantes constantemente.
Que dispositivos e sistemas o ransomware pode atacar?
Computadores com Windows, Linux e macOS, além de dispositivos Android e iOS. Na prática, ninguém está totalmente imune.
Um inquérito divulgado pelo portal Statista, feito a mais de mil prestadores de serviços informáticos, perguntou que sistemas já tinham sido infetados por ransomware (era possível escolher mais de uma opção). As respostas foram as seguintes:
- Windows: 91%
- Windows Server: 76%
- Windows Tablet: 8%
- macOS: 7%
- Android: 6%
- iOS: 4%
O Windows lidera a lista com larga vantagem, mas os outros sistemas também podem ser infetados por ransomware.
Como saber se o meu dispositivo está infetado por ransomware?
Não há uma forma segura de saber se um dispositivo está infetado, porque cada ransomware age à sua maneira, mas há alguns sinais a ter em conta:
- Navegador ou ambiente de trabalho bloqueado, com uma mensagem a explicar como pagar para desbloquear o sistema;
- Pastas com uma «nota de resgate», normalmente em ficheiros .txt;
- Ficheiros que passam a ter uma nova extensão a seguir ao nome original, como .exx, .zzz, .xxx, .micro, .encrypted, .crypto, .locked, .LOL!, .RDM, .magic, .SUPERCRYPT e semelhantes;
- Atividade suspeita repetida, muitas vezes à mesma hora do dia.
Se notar algum destes sinais, desligue o equipamento da rede e contacte a Bot o quanto antes para uma análise minuciosa do dispositivo. Quanto mais cedo um possível ataque de ransomware for identificado, melhor.
Como me posso proteger contra um ataque de ransomware?
A prevenção é uma das melhores armas contra o ransomware, e as dicas seguintes podem ajudar:
- Faça cópias de segurança regulares. Se for vítima de ransomware mas tiver os seus dados a salvo, não terá motivos para grande preocupação. O ideal é guardá-las na nuvem ou em discos externos que fiquem desligados do computador quando não estão a ser usados.
- Desconfie de e-mails e mensagens suspeitos. Se notar algo estranho, contacte por outro meio a pessoa que supostamente o enviou. Se o remetente for desconhecido, redobre a atenção.
- Não transfira anexos de origem desconhecida. Seja uma folha de cálculo, um documento de texto ou um PDF, se não tiver a certeza de onde vem, o melhor é não o abrir, porque pode ser uma armadilha.
- Mantenha os programas e o sistema operativo atualizados. As atualizações costumam corrigir falhas de segurança, o que é essencial para fechar portas aos atacantes.
- Prepare um plano de recuperação de desastres (Disaster Recovery Plan, DRP), algo fundamental sobretudo para empresas. O plano pode incluir vários passos, como isolar da rede os equipamentos afetados, desligar o Wi-Fi e o Bluetooth dos dispositivos e alertar as autoridades.
Os meus ficheiros foram encriptados: e agora?
Se foi vítima de um ataque de ransomware, o ideal é procurar ajuda profissional para não agravar o problema. Sabemos que este tipo de infeção dá enormes dores de cabeça, mas contar com profissionais faz toda a diferença.
De forma geral, as vítimas têm três opções quando detetam ransomware no seu dispositivo:
- Pagar o resgate e esperar que os criminosos enviem a ferramenta de desencriptação (o que não acontece em 30% dos casos);
- Recorrer a uma empresa especializada na recuperação de dados encriptados, reconhecida e com resultados comprovados (como a Bot);
- Repor o computador com as definições de fábrica e perder os dados que não tenham cópia de segurança.
Em qualquer caso, é importante não ceder à chantagem dos criminosos. O recomendado é não pagar o resgate: os valores são altos, o pagamento é complexo, não há certeza de que recupere os dados e o pagamento acaba por incentivar este tipo de crime.
As outras opções, por sua vez, exigem experiência, conhecimento e ferramentas especializadas. Por isso, é importante procurar ajuda profissional o quanto antes. Quanto menos for alterada a estrutura dos ficheiros afetados pelo ransomware (não formate, não reinstale o sistema e não corra programas de desencriptação ao acaso), maiores são as hipóteses de recuperação.
Como desencriptar um ficheiro?
Se acredita que foi vítima de ransomware e quer saber como recuperar ficheiros encriptados por vírus, o melhor é contactar a Bot de imediato, porque procedimentos errados podem dificultar a recuperação.
Trata-se de um procedimento muito técnico, que exige uma análise minuciosa de cada caso por especialistas com muita experiência na recuperação de ficheiros encriptados.
Remover a encriptação do ransomware
Depois de analisada a infeção, a remoção da encriptação pode ser feita com uma ferramenta de desencriptação, quando existe uma para aquela variante, ou com técnicas profissionais de reconstrução de ficheiros.
Cada tipo de ransomware exige ferramentas diferentes, por isso é importante contar com profissionais que saibam identificá-lo e escolher a abordagem certa.
Como funciona a recuperação de ficheiros encriptados?
Em primeiro lugar, os nossos técnicos analisam a situação para determinar a opção mais segura e económica para recuperar os ficheiros encriptados.
Todas as possibilidades são avaliadas num estudo específico do tipo de ransomware, do seu funcionamento e das falhas de segurança que apresenta. Assim, percebemos se é possível reverter o processo e desencriptar os dados.
Se não for possível, a nossa equipa de especialistas faz uma análise aprofundada da estrutura dos ficheiros, procurando os vestígios deixados durante a infeção para reconstruir o maior número possível de ficheiros.
Fazemos todos os procedimentos possíveis para aumentar as hipóteses de recuperar os seus ficheiros encriptados, da forma mais eficiente e segura.
É muito importante que contacte a Bot o quanto antes, porque alguns ransomware apagam os ficheiros ao fim de algum tempo. Além do diagnóstico normal gratuito (até 48 h), temos também as opções prioritária (até 24 h) e urgente (até 12 h), que tornam o processo ainda mais rápido.
A nossa equipa trabalha 24 horas por dia, 7 dias por semana, 365 dias por ano, para lhe dar todo o apoio de que precisa para sair desta situação.
A Bot tem uma taxa de sucesso de 96 % nos casos que recebe, o que comprova a qualidade dos serviços prestados.
Não perca mais tempo: contacte a Bot e enfrente o sequestro de dados por ransomware com a segurança e a eficiência que merece.
Precisa de recuperar os ficheiros? A Bot faz o diagnóstico gratuito em laboratório: conheça a recuperação de dados profissional.


