

¿Qué es el ransomware?
El ransomware es un tipo de malware que cifra datos y archivos para que sus propietarios pierdan el acceso a ellos. El ataque puede afectar a un solo dispositivo o extenderse por toda la red para cifrar un volumen de datos aún mayor. La idea es sencilla: los ciberdelincuentes atacan ordenadores y otros dispositivos y exigen el pago de un «rescate» para devolver el acceso a los datos, normalmente en bitcoins u otras criptomonedas, en transacciones muy difíciles de rastrear. Ransom significa «rescate» en inglés, y el sufijo -ware aparece en palabras como malware o spyware para designar programas. Es decir, el ransomware es un programa malicioso que exige a la víctima un pago para recuperar el acceso a sus datos.
En casos de ransomware y archivos cifrados, la atención es de Bot Forensics: mira la recuperación de ransomware de Bot Forensics.
Por desgracia, los datos del portal Statista muestran que el número de ataques de ransomware en el mundo cada año es muy elevado:
- 2014: 3,2 millones
- 2015: 3,8 millones
- 2016: 638 millones
- 2017: 184 millones
- 2018: 204,24 millones
- 2019: 187,9 millones
- 2020: 304 millones
Pero hay un dato importante: el FBI desaconseja pagar el rescate en los casos de ransomware. Pagar no asegura que se recupere el acceso a los datos, anima a los delincuentes a buscar más víctimas y atrae a otros a esta práctica ilegal. Por eso es mejor buscar ayuda de expertos como Bot, con más de dos décadas de experiencia en recuperación de datos, que puede proponer la solución más adecuada en cada caso de ransomware.
¿Qué buscan los ataques de ransomware?
Como en un secuestro, el objetivo del ransomware es tener a la víctima en manos de los delincuentes. Esto supone un alto coste psicológico y no hay ninguna certeza de que se vaya a recuperar el acceso a los datos. Los datos sensibles valen mucho: pueden incluir información confidencial de los clientes de una empresa, datos bancarios, planificación financiera y muchos otros elementos que dejan a la víctima en una posición muy vulnerable. El impacto del ataque, sumado a esta carga emocional, es lo que aumenta las probabilidades de que la víctima pague lo que se le exige. Además, el pago es difícil de rastrear, lo que complica identificar quién está detrás. En general, a los ciberdelincuentes no les interesan tanto los datos en sí como impedir que personas y empresas accedan a ellos para cobrar el rescate.
¿Cómo surgió el ransomware?
El primer ataque de ransomware conocido fue el «troyano del SIDA», un malware escrito por el biólogo evolutivo Joseph Popp en 1989. Se distribuyó en unos 20.000 disquetes, llamados «AIDS Information Introductory Diskette», entre los asistentes a una conferencia de la OMS sobre el SIDA. También conocido como AIDS Info Disk o PC Cyborg Trojan, sustituía el archivo «AUTOEXEC.BAT» del PC. Después, el malware contaba el número de veces que se arrancaba el ordenador y, al llegar a 90 arranques, ocultaba las carpetas y cifraba los nombres de todos los archivos de la unidad «C:», dejando el sistema inutilizable. El mensaje que aparecía en la pantalla tras el arranque número 90 era este:
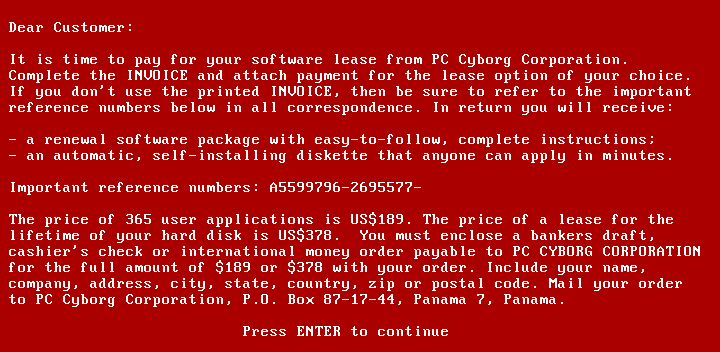
Por una licencia de 365 usos, la víctima tenía que pagar 189 $, mientras que una «licencia de por vida» costaba 378 $. Como curiosidad, teniendo en cuenta enero de 1989, estas cantidades equivaldrían en poder adquisitivo a 410,48 $ y 820,97 $ en febrero de 2021, respectivamente. El concepto de ransomware ha evolucionado con el tiempo y se ha vuelto mucho más dañino con el uso masivo de Internet, y las criptomonedas han hecho aún más difícil rastrear a los delincuentes.
¿Cómo funciona la infección por ransomware?
El proceso puede dividirse en tres pasos. El concepto de cifrado de archivos mediante ransomware lo idearon y pusieron en práctica Adam L. Young y Moti Yung en la Universidad de Columbia, y lo presentaron en el Simposio de Seguridad y Privacidad del IEEE en 1996. Bautizado como extorsión criptoviral, se inspiró en el «Facehugger», la segunda fase del alienígena de la película Alien (1979), y consiste en el siguiente protocolo entre el delincuente y la víctima:
- [delincuente → víctima] El delincuente genera un par de claves, coloca la clave pública en su malware y lo pone en circulación.
- [víctima → delincuente] Para llevar a cabo la extorsión criptoviral, el malware genera una clave simétrica aleatoria y cifra con ella los datos de la víctima. Después, cifra la clave simétrica con la clave pública del malware (lo que se denomina cifrado híbrido), y el resultado es un texto cifrado asimétrico, además del texto cifrado simétrico con los datos de la víctima. La clave simétrica y los datos originales se borran para impedir su recuperación, y la víctima ve un mensaje con el texto cifrado asimétrico y las instrucciones para pagar el rescate. La víctima envía al delincuente el texto cifrado asimétrico y el dinero.
- [delincuente → víctima] El delincuente recibe el pago, descifra el texto cifrado asimétrico con su clave privada y envía la clave simétrica a la víctima, que la usa para descifrar sus datos. Así termina el ataque.
Esta complejidad muestra lo bien diseñados que pueden estar los ataques de secuestro de datos por ransomware. Con Bot, tendrás todo el apoyo que necesitas para intentar recuperar el acceso a tus datos de la forma más segura y económica posible.
¿Cuáles son los métodos más comunes de distribución del ransomware?
Los datos del portal Statista responden bien a esta pregunta, ya que muestran las principales causas y vulnerabilidades de ciberseguridad que provocan infecciones por ransomware:
- Correos electrónicos de phishing o spam: 54 %
- Malas prácticas o descuidos del usuario: 27 %
- Falta de formación en ciberseguridad: 26 %
- Contraseñas débiles o fallos en el control de acceso: 21 %
- Acceso abierto por RDP (Protocolo de Escritorio Remoto): 20 %
- Clickbait (señuelos para conseguir clics): 17 %
- Sitios web o anuncios maliciosos: 14 %
- Pérdida o robo de credenciales de usuario: 10 %
- Falta de presupuesto para soluciones de seguridad informática: 8 %
- Falta de implicación de la dirección en la adopción de soluciones de seguridad: 8 %
¿Cuáles son los tipos de ransomware?
En esencia, hay dos tipos de ransomware:
Ransomware de cifrado (crypto ransomware)
También conocido como «data locker», este ransomware cifra los archivos guardados en un ordenador o dispositivo móvil para extorsionar a la víctima. El cifrado «codifica» el contenido de los archivos y los vuelve ilegibles. Este tipo de ransomware aprovecha fallos y puntos débiles de los equipos y busca datos de los que no exista copia de seguridad. Es un malware muy astuto, porque cifra todos los datos valiosos antes de darse a conocer a la víctima. No suele bloquear todo el ordenador o dispositivo, por lo que la víctima aún puede usar las partes que no están cifradas.
Ransomware de bloqueo (locker ransomware)
El ransomware de bloqueo bloquea por completo el ordenador o el dispositivo móvil y exige a la víctima un rescate para liberar el acceso. Por lo general, el sistema bloqueado solo permite un uso muy limitado: algunas teclas pueden dejar de funcionar o el ratón puede quedar inutilizado, obligando a la persona a hacer lo que quiere el delincuente. Este tipo de ransomware no suele propagarse por toda la red ni cifrar los archivos. Por eso, con la ayuda de una empresa especializada como Bot, las probabilidades de localizar el malware y eliminarlo sin pagar el rescate son mucho mayores.
Lista de ransomware: ¿cuáles son los más conocidos?
Un estudio de Kaspersky Lab sobre los usuarios cuyos ordenadores sufrieron ataques de ransomware de cifrado en 2020 mostró cuáles fueron las principales variantes (en porcentaje de usuarios atacados). Las marcadas con (*) son detecciones genéricas, en las que probablemente no se identificó exactamente de qué ransomware se trataba.
- WannaCry / Trojan-Ransom.Win32.Wanna: 16,56 %
- Trojan-Ransom.Win32.Phny(*): 11,56 %
- Trojan-Ransom.Win32.Gen(*): 11,37 %
- Stop / Trojan-Ransom.Win32.Stop: 7,76 %
- Trojan-Ransom.Win32.Encoder(*): 6,66 %
- Trojan-Ransom.Win32.Generic(*): 4,77 %
- Trojan-Ransom.Win32.Crypren(*): 4,07 %
- PolyRansom/VirLock / Virus.Win32.PolyRansom: 2,54 %
- Crysis/Dharma / Trojan-Ransom.Win32.Crysis: 2,21 %
- Trojan-Ransom.Win32.Crypmod(*): 1,83 %
Además de estos datos, hemos preparado una lista de ransomware con algunos de los tipos más habituales. Échales un vistazo:
- Bad Rabbit: variante que atacó a empresas de Rusia y Europa del Este. Se propagaba mediante una falsa actualización de Adobe Flash en sitios web comprometidos y, al infectar un equipo, pedía a la víctima un pago de 0,05 bitcoins.
- Cerber: dirigido a los usuarios de Microsoft 365 en la nube, afectó a millones de usuarios con una campaña de phishing muy elaborada.
- CryptoLocker: uno de los ransomware más conocidos, que dio fama a este tipo de malware. Su botnet fue desmantelada en 2014, pero antes los delincuentes consiguieron extorsionar a las víctimas en unos 3 millones de dólares. Su método ha sido copiado por otros ransomware, aunque no tengan relación directa con el original.
- CryptoWall: ganó notoriedad tras la caída de CryptoLocker. Distribuido mediante spam o kits de exploits, apareció a principios de 2014 y ha circulado con muchos nombres, como CryptoWall 2.0, CryptoWall 3.0, CryptoBit o CryptoDefense.
- Crysis: cifra archivos en discos fijos, unidades extraíbles y unidades de red con un algoritmo muy robusto. Suele propagarse por correo electrónico, en adjuntos con doble extensión que disimulan que se trata de archivos ejecutables.
- CTB-Locker: este ransomware sigue una estrategia diferente: sus creadores ceden el proceso de infección a socios a cambio de una parte de los beneficios, lo que les permite alcanzar volúmenes mayores e infectar más rápido.
- GoldenEye: parecido a Petya, se propaga mediante campañas masivas dirigidas a departamentos de Recursos Humanos. Al abrir el archivo descargado, se ejecuta una macro que cifra los archivos del ordenador y añade a cada uno una extensión aleatoria de 8 caracteres. También sustituye el registro de arranque principal (MBR) del disco duro por un gestor de arranque propio.
- Jigsaw: cifra los archivos y los va borrando progresivamente hasta que se paga el rescate. Tras la primera hora borra un solo archivo, y el ritmo aumenta cada hora hasta llegar a las 72 horas, cuando borra todos los que quedan.
- KeRanger: descubierto en un conocido cliente de BitTorrent, no se extendió tanto como otras variantes, pero es conocido por ser el primer ransomware totalmente funcional diseñado para Mac OS X.
- LeChiffre: a diferencia de otros, LeChiffre tiene que ejecutarse manualmente en el sistema comprometido. Los delincuentes rastrean automáticamente las redes en busca de escritorios remotos mal protegidos, acceden a ellos a distancia y ejecutan el virus a mano.
- LockerGoga: afectó a varias empresas europeas, como Norsk Hydro, en la que entró a través de un correo de phishing. El ataque provocó un apagón informático en toda la empresa y la obligó a comprar cientos de ordenadores nuevos.
- Locky: se propaga por correo electrónico disfrazado de factura; al abrirla, el contenido aparece ilegible y se pide a la víctima que active las macros para leer el documento. Si lo hace, Locky empieza a cifrar grandes volúmenes de datos con cifrado AES.
- Maze: descubierto en 2019, se hizo famoso por publicar los datos robados a las víctimas, sobre todo en el sector sanitario. A Xerox le robó más de 100 GB de datos.
- NotPetya: aunque al principio se catalogó como una variante de Petya, los investigadores creen que se trata de un malware de tipo «wiper», cuyo único objetivo es destruir datos y no cobrar un rescate.
- Petya: a diferencia de otros ransomware, Petya cifra el sistema completo, sobrescribiendo el MBR e impidiendo que el ordenador arranque.
- Ryuk: con numerosas víctimas, sobre todo a lo largo de 2020, se usa en ataques dirigidos contra empresas, hospitales y ayuntamientos. Cifra archivos críticos y exige rescates muy elevados, a menudo millonarios.
- Spider: distribuido por correo electrónico en Europa, se oculta en documentos de Word que instalan el malware al abrirlos. El documento contiene varias macros maliciosas que, al ejecutarse, descargan el ransomware, que empieza a cifrar los datos de la víctima.
- TeslaCrypt: también usa el algoritmo AES y solía distribuirse con el kit de exploits Angler, que aprovechaba sobre todo vulnerabilidades de productos de Adobe. Tras explotar la vulnerabilidad, TeslaCrypt se instala en la carpeta temporal de Windows.
- TorrentLocker: suele distribuirse mediante campañas de correo dirigidas a zonas geográficas concretas. Cifra los archivos con AES y, como rasgo propio, recopila las direcciones de correo de los contactos de la víctima para propagarse desde el ordenador infectado.
- WannaCry: muy conocido, afectó a más de 125.000 empresas en más de 150 países. Ataca equipos Windows aprovechando una vulnerabilidad de Microsoft explotada mediante el exploit EternalBlue.
- ZCryptor: malware que se propaga por sí solo, con un comportamiento similar al de un gusano: cifra archivos e infecta unidades de almacenamiento externas para llegar a otros ordenadores.
Aunque estos son de los más comunes, existen muchos otros tipos de ransomware, con características y vías de propagación distintas, y con el tiempo aparecen otros nuevos.
¿Qué dispositivos y sistemas puede atacar el ransomware?
Ordenadores con Windows, Linux y macOS, además de dispositivos Android e iOS. En la práctica, nadie es totalmente inmune. Una encuesta publicada en el portal Statista preguntó a más de 1.000 proveedores de servicios informáticos qué sistemas habían sufrido ya infecciones de ransomware (se podía elegir más de una respuesta). Los resultados fueron estos:
- Windows: 91 %
- Windows Server: 76 %
- Tabletas con Windows: 8 %
- macOS: 7 %
- Android: 6 %
- iOS: 4 %
Windows encabeza la lista, pero los demás sistemas también sufren infecciones de ransomware.
¿Cómo sé si mi dispositivo está infectado por ransomware?
No hay una forma segura de saber si tu dispositivo está infectado, porque cada ransomware actúa a su manera, pero conviene estar atento a algunas señales:
- navegador o escritorio bloqueado, con un mensaje que explica cómo pagar para desbloquear el sistema;
- carpetas con una «nota de rescate», normalmente en archivos .txt;
- archivos que ahora tienen una extensión nueva añadida al nombre original, como .exx, .zzz, .xxx, .micro, .encrypted, .crypto, .locked, .LOL!, .RDM, .magic, .SUPERCRYPT y similares;
- actividad sospechosa repetida, normalmente a la misma hora del día.
Si notas alguna de estas señales, apaga o desconecta el equipo de la red y ponte en contacto con Bot cuanto antes para que analicemos el dispositivo a fondo. Cuanto antes se detecte un posible ataque de ransomware, mejor.
¿Qué puedo hacer para protegerme contra un ataque de ransomware?
La prevención es una de las mejores defensas contra el ransomware, y estos consejos te pueden ayudar:
- Haz copias de seguridad con frecuencia. Si sufres un ataque de ransomware pero tus datos están a salvo en otro sitio, el daño es mucho menor. Lo ideal es usar almacenamiento en la nube con historial de versiones o discos externos que desconectes del ordenador después de cada copia, porque el ransomware también cifra las unidades conectadas.
- Desconfía de los correos y mensajes sospechosos. Si notas algo raro, contacta con la persona que supuestamente lo ha enviado por otro medio. Si el remitente es desconocido, extrema las precauciones.
- No descargues adjuntos de origen desconocido. Ya sea una hoja de cálculo, un documento de texto o un PDF, si no estás seguro de su procedencia, lo mejor es no abrirlo, porque podría ser una trampa.
- Mantén actualizados tus programas y el sistema operativo. Las actualizaciones suelen corregir fallos de seguridad, algo fundamental para evitar intrusiones.
- Prepara un plan de recuperación ante desastres (DRP). Es esencial, sobre todo para las empresas, y puede incluir pasos como desconectar de la red los equipos afectados, desactivar el wifi y el Bluetooth e incluso avisar a las autoridades.
Me han cifrado los archivos: ¿y ahora qué?
Si has sufrido un ataque de ransomware, lo mejor es buscar ayuda profesional para evitar males mayores. Sabemos que este tipo de infección da muchos quebraderos de cabeza, pero contar con profesionales ayuda mucho. En general, las víctimas tienen tres opciones cuando detectan un ransomware en su dispositivo:
- pagar el rescate y esperar a que los delincuentes entreguen la herramienta de descifrado (lo que no ocurre en el 30 % de los casos);
- recurrir a una empresa especializada en recuperación de datos cifrados, reconocida y con resultados demostrados (como Bot);
- restablecer el ordenador a los valores de fábrica y perder todos los datos.
En cualquier caso, es importante no ceder al chantaje. Se desaconseja pagar el rescate: las cantidades son elevadas, el pago es complicado, no hay ninguna seguridad de recuperar los datos y pagar alimenta este tipo de delitos. Por otro lado, las demás opciones exigen experiencia, conocimientos y herramientas especializadas. Por eso conviene buscar ayuda profesional cuanto antes y no tocar los archivos afectados: cuantas menos modificaciones haya sufrido la estructura de archivos, más probabilidades hay de recuperarlos.
¿Qué debo hacer para descifrar un archivo?
Si crees que has sufrido un ataque de ransomware y quieres saber cómo recuperar archivos cifrados por el virus, lo mejor es contactar con Bot de inmediato, porque un procedimiento incorrecto puede dificultar la recuperación. Es un trabajo muy técnico, que exige un análisis exhaustivo de cada caso por parte de especialistas con mucha experiencia en la recuperación de archivos cifrados.
Eliminar el cifrado del ransomware
Una vez analizada la infección, el cifrado se elimina con una herramienta de descifrado, cuando existe, o mediante procesos profesionales de reconstrucción de archivos. Cada tipo de ransomware tiene sus propias herramientas, por lo que es importante confiar en profesionales que sepan identificarlo y elegir la solución adecuada.
¿Cómo funciona la recuperación de archivos cifrados?
En primer lugar, nuestros técnicos analizan la situación para determinar la opción más segura y rentable de recuperar los archivos cifrados. Para ello, estudian el tipo de ransomware, cómo funciona y qué fallos de seguridad presenta. Después, comprobamos si es posible revertir el proceso y descifrar los datos. Si no lo es, un equipo de especialistas analiza a fondo la estructura de los archivos conservados en busca de los rastros que deja la infección, para reconstruir el mayor número posible de archivos. Llevamos a cabo todos los procedimientos viables para aumentar las posibilidades de recuperar tus archivos cifrados de la forma más eficaz y segura. Y es muy importante que contactes con Bot cuanto antes, porque algunos ransomware borran archivos al cabo de un tiempo. Además del diagnóstico gratuito (hasta 48 horas), ofrecemos las opciones prioritaria (hasta 24 horas) y urgente (hasta 12 horas), que agilizan aún más el proceso. Nuestro equipo trabaja las 24 horas del día, los 7 días de la semana, los 365 días del año, para darte todo el apoyo que necesitas en esta situación. Nuestra tasa de éxito es del 96 %, lo que demuestra la calidad de los servicios que prestamos. ¡No pierdas más tiempo y pide ayuda para recuperar tus datos bloqueados por ransomware con toda la seguridad y eficacia que mereces!
¿Necesitas recuperar los archivos? Bot hace el diagnóstico gratuito en laboratorio: conoce la recuperación de datos profesional.


